๔04เตรียมเครือข่าย
Network: Tailscale + Cloudflare Tunnel
TL;DR — สรุปใน 30 วินาทีtldr
ก่อนติดตั้งอะไรทั้งสิ้น ต้องเตรียม "เส้นเลือด" ของระบบก่อน — เครือข่ายส่วนตัว Tailscale (mesh VPN) + ประตูสู่อินเทอร์เน็ต Cloudflare Tunnel หลักคิดง่าย ๆ: เครื่องทุกเครื่องคุยกันผ่าน tunnel ลับ และเปิดสู่โลกภายนอกแค่ประตูเดียวที่มี รป. ตรวจกุญแจ ไม่เปิดพอร์ตใน router เลย
เมื่อไหร่ควรใช้ / When to usewhen to use
ทำขั้นตอนนี้ทันทีที่มีเครื่องตั้งแต่ 2 เครื่องขึ้นไป — และต้องทำ ก่อนติดตั้ง VPS ในบทที่ ๖ เพราะ compose จะเรียก Mac ผ่าน IP ของ Tailscale
- Tailscale ใช้กรณี: เครื่องในบ้านคุยกันเอง (VPS -> Mac, NAS -> i9) ทั้งใน LAN และจากนอกบ้าน — ได้ IP ปลอดภัยหน้าตา 100.x.y.z
- Cloudflare Tunnel ใช้กรณี: เปิดบริการให้คนนอกเรียก HTTPS (เว็บแชท, API ของ bot) โดยไม่มีใครเห็น IP บ้านเรา
- สองอย่างนี้ทำงานร่วมกัน ไม่ได้แทนกัน
วิธีทำ / How-tohow to
ขั้น 1 — สมัครและติดตั้ง Tailscale ทุกเครื่อง (ฟรีสำหรับใช้ส่วนตัว):
- สมัครบัญชีที่ tailscale.com (ใช้ Google/GitHub login ได้)
- ติดตั้งบน Mac:
brew install --cask tailscaleแล้ว login - ติดตั้งบน VPS (Debian/Ubuntu): คำสั่ง curl จากเว็บ tailscale.com/download แล้ว
tailscale up - ติดตั้งบน Windows/อื่น ๆ ตามปกติ แล้ว approve ทุกเครื่องในหน้า admin console
- ตรวจว่าเห็นกันครบ:
tailscale status
นี่คือผลจริงจากเครื่องในฟลีตเรา (ปิดช่อง IP บางส่วนเพื่อความปลอดภัย):
เครื่องของคุณจะได้ชื่อ+IP ของตัวเอง — จด IP ของ Mac ไว้ใช้ในบทที่ ๖
ขั้น 2 — ตั้ง Cloudflare Tunnel สำหรับ 2 ชื่อโดเมน (chat และ llm):
- โดเมนของคุณต้องจด DNS ไว้กับ Cloudflare ก่อน (แผนฟรีพอ)
- ติดตั้ง cloudflared บน VPS: ตามคู่มือ developers.cloudflare.com/cloudflare-one/connections/connect-networks/
- สร้าง tunnel แล้วชี้ 2 เส้นทาง:
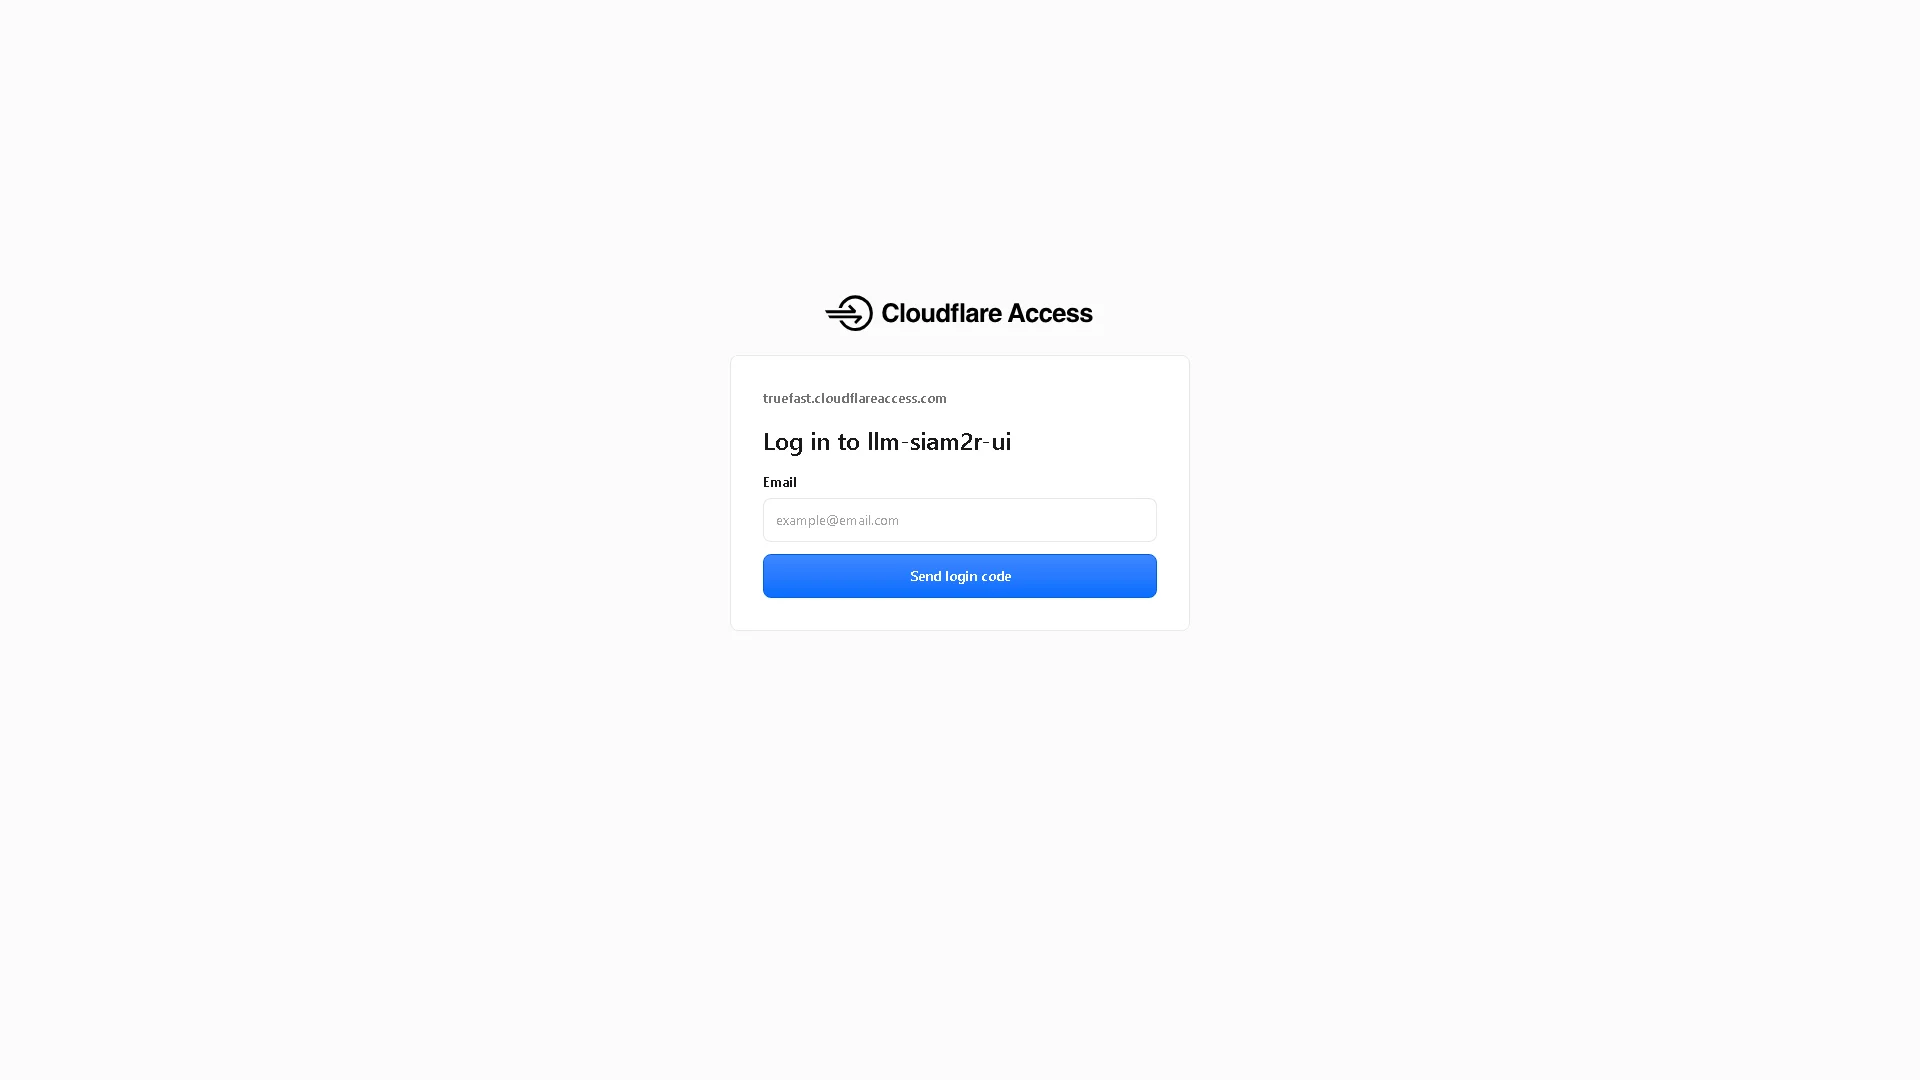
chat.โดเมนคุณ.com → localhost:3000และllm.โดเมนคุณ.com → localhost:4000 - เปิดระบบกันซ้ำ Cloudflare Access (เข้าผ่านอีเมล OTP) สำหรับหน้า admin — ดูภาพจริงด้านล่าง
ถ้าติดตรงไหน → บทที่ ๑๖
ตัวอย่างการตั้งค่า / Config exampleconfig example
หลักการตั้งค่าที่ต้องจำตลอดทั้งคู่มือ:
# กฎเหล็กของ BOMLLM เรื่องเครือข่าย
1. ทุก service bind 127.0.0.1 เท่านั้น (ยกเว้น Tailscale interface)
2. สาธารณะเข้าได้ทางเดียว = Cloudflare Tunnel
3. Mac เปิด Ollama ให้ Tailscale IP เท่านั้น (pf firewall เปิด)
4. SSH ใช้พอร์ตไม่มาตรฐาน + key เท่านั้น + ufw DROP เป็นค่าตั้งต้น
ที่มา: docs/security.md — ตรวจซ้ำทุกรอบ audit
Pro tip — เคล็ดลับจากสนามจริงpro tip
คำถามที่พบบ่อย / FAQfaq
ถาม: Tailscale ฟรีจริงหรือ แล้วข้อมูลรั่วไหม? — แผนส่วนบุคคลฟรี 100 อุปกรณ์ ตัวเชื่อมต่อเป็น open source traffic ถูกเข้ารหัส WireGuard ตลอดเส้นทาง — เซิร์ฟเวอร์ของ Tailscale แค่ช่วยจัดการ "จับคู่" ไม่ได้อ่านข้อมูล
ถาม: ไม่มีโดเมนเป็นของตัวเอง? — โดเมน .com ปีละ ~300–400 บาท และ Cloudflare แผนฟรีพอสำหรับ tunnel — คือค่าใช้จ่ายที่คุ้มที่สุดของทั้งระบบ
คำถามอื่น ๆ ดูที่ FAQ
ดูเพิ่ม / See alsosee also
- บทที่ ๖ · VPS = หน้าบ้าน — ขั้นถัดไปหลังเครือข่ายพร้อม
- บทที่ ๑๕ · ความปลอดภัย — ตาราง bind ของทุก service
ภาพประกอบ / Figuresfigures